金融安全风控解决方案 构建全方位安全系统监控服务体系
引言
在数字化金融快速发展的今天,金融机构面临着日益复杂的安全威胁,包括网络攻击、数据泄露、欺诈交易、内部违规等。传统的单点防护手段已难以应对系统性风险,构建一体化的金融安全风控解决方案与安全系统监控服务成为行业共识。本文将系统阐述金融安全风控的整体框架,重点分析安全系统监控服务的关键能力与实施路径,为金融机构提供可落地的参考。
一、金融安全风控的核心挑战与需求
1.1 主要风险类型
- 技术风险:黑客攻击、恶意软件、DDoS、系统漏洞;
- 数据风险:客户信息泄露、数据篡改、非法访问;
- 业务风险:欺诈交易、洗钱、套现、账户盗用;
- 合规风险:监管要求趋严(如等保2.0、GDPR、反洗钱法规);
- 内部风险:员工违规操作、权限滥用、内外勾结。
1.2 风控体系建设目标
金融机构需要建立“事前预防、事中监控、事后追溯”的闭环风控体系,实现风险可识别、可度量、可控制、可审计。
二、金融安全风控解决方案总体架构
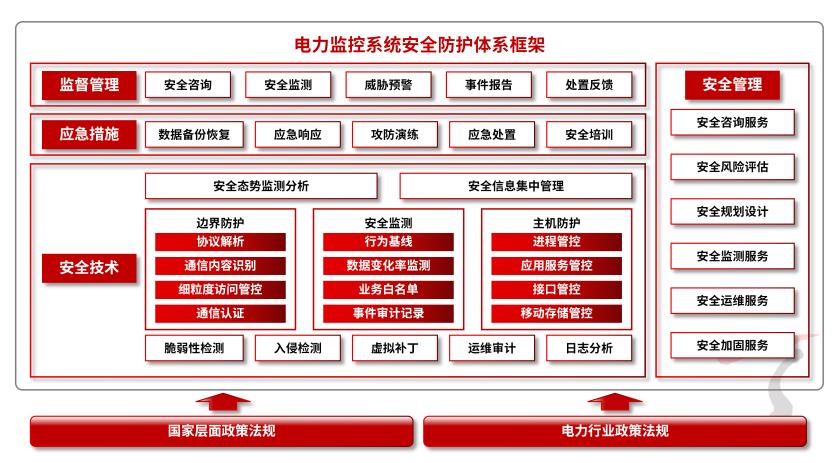
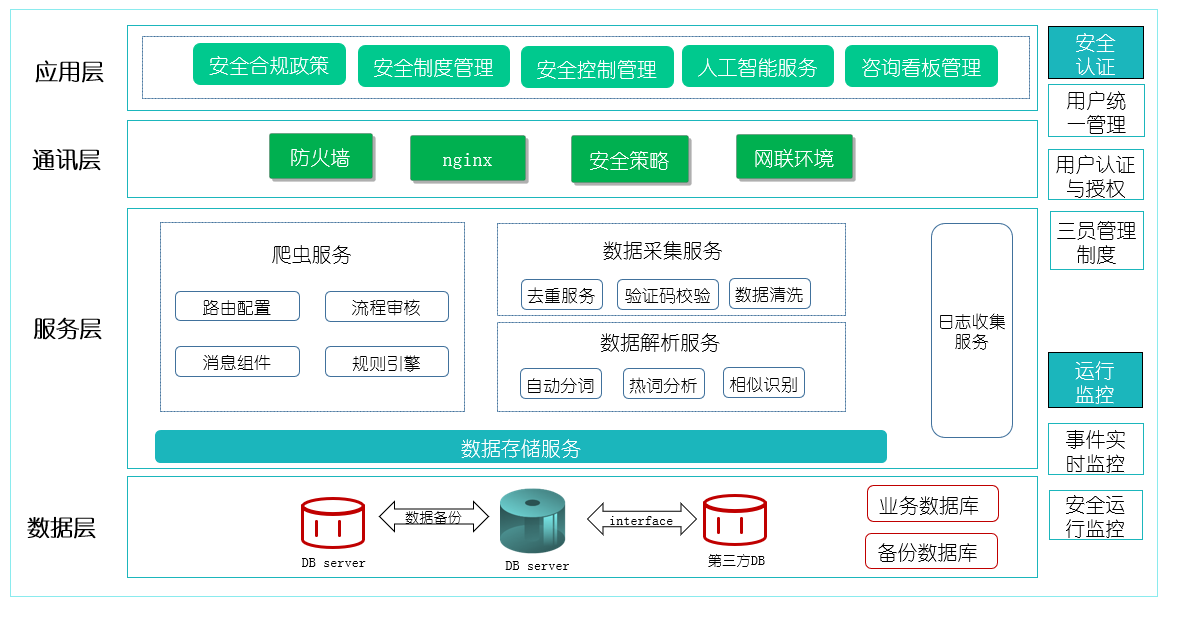
一个完整的金融安全风控解决方案通常包含四个层次:
- 数据采集层:全面采集网络流量、系统日志、业务操作、用户行为等多源数据;
- 分析引擎层:运用规则引擎、机器学习、关联分析、威胁情报等技术进行风险建模与实时计算;
- 监控告警层:通过安全系统监控平台实现7×24小时实时监控、异常检测、分级告警;
- 响应处置层:自动化编排响应流程,支持阻断、隔离、取证、恢复等操作。
三、安全系统监控服务的关键能力
安全系统监控服务是风控体系落地的核心抓手,应具备以下能力:
3.1 全维度日志与事件监控
- 采集网络设备、安全设备、服务器、数据库、应用系统、终端等日志;
- 统一日志格式与时间同步,支持PB级存储与秒级检索;
- 实时解析安全事件,识别异常登录、暴力破解、端口扫描等行为。
3.2 智能威胁检测
- 基于规则+AI的混合检测引擎,降低误报漏报;
- 用户实体行为分析(UEBA),识别内部威胁与账号异常;
- 威胁情报联动,及时预警新型攻击手法与恶意IP。
3.3 业务风险实时监控
- 交易反欺诈:实时评分、规则拦截、模型预测;
- 账户安全监控:异常登录、异地操作、高频交易;
- 反洗钱监控:可疑交易识别、资金链路分析。
3.4 可视化与态势感知
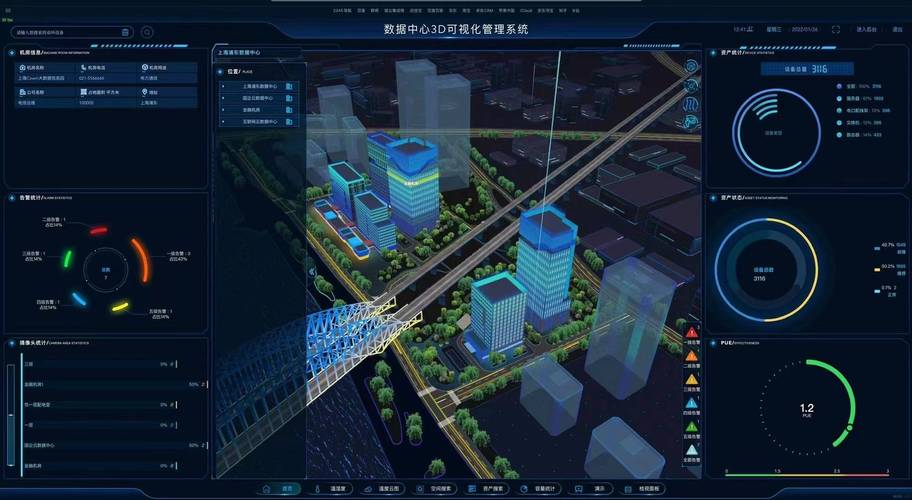
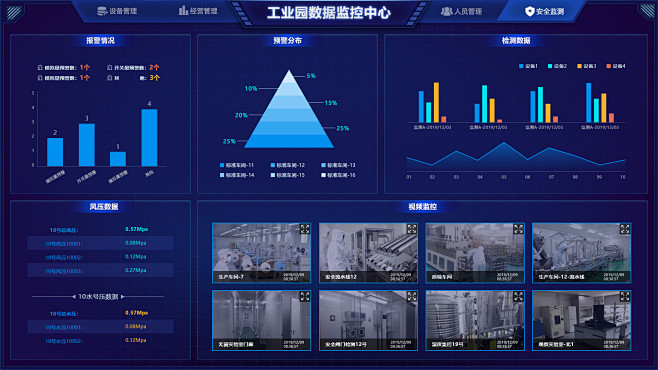
- 安全大屏展示整体安全态势、攻击趋势、风险分布;
- 多维度仪表盘支持下钻分析,辅助决策;
- 定期生成安全运营报告,满足审计与合规要求。
3.5 自动化响应与编排
- SOAR平台集成,实现告警自动触发响应剧本;
- 支持联动防火墙、WAF、EDR等设备进行阻断隔离;
- 工单系统闭环跟踪事件处置过程。
四、安全系统监控服务的实施路径
4.1 规划阶段
- 梳理资产清单与业务流程,明确关键保护对象;
- 评估现有安全能力差距,制定分阶段建设路线;
- 设计监控指标体系和告警分级标准。
4.2 建设阶段
- 部署日志采集探针与SIEM平台;
- 配置监控规则与风险模型,接入威胁情报;
- 建立安全运营中心(SOC),培训监控人员。
4.3 运营阶段
- 7×24小时监控值守,及时处置告警;
- 定期开展攻防演练与红蓝对抗,检验监控有效性;
- 持续优化规则模型,降低误报率;
- 每季度进行安全评估与合规检查。
4.4 持续改进
- 建立KPI体系(如MTTD平均检测时间、MTTR平均响应时间);
- 复盘安全事件,完善应急预案;
- 跟踪监管政策与技术演进,迭代升级方案。
五、最佳实践与建议
- 顶层设计先行:将安全风控纳入企业战略,建立跨部门协同机制;
- 数据驱动:打破数据孤岛,实现安全数据与业务数据融合分析;
- 人机结合:AI检测与专家研判相结合,提升监控精准度;
- 合规赋能:以等保2.0、金融行业监管要求为基线,构建合规监控体系;
- SaaS化与托管服务:中小金融机构可采用托管安全服务(MSS),降低建设成本。
##
金融安全风控解决方案与安全系统监控服务是保障金融机构稳健运营的重要基石。通过构建覆盖数据采集、智能分析、实时监控、自动响应的闭环体系,金融机构能够有效应对日益严峻的安全挑战,实现风险早发现、早处置、早预防。随着AI大模型与隐私计算等技术的成熟,安全监控将向更智能、更主动的方向演进,为金融业务创新保驾护航。
如若转载,请注明出处:http://www.sbxctl.com/product/33.html
更新时间:2026-10-24 04:45:11