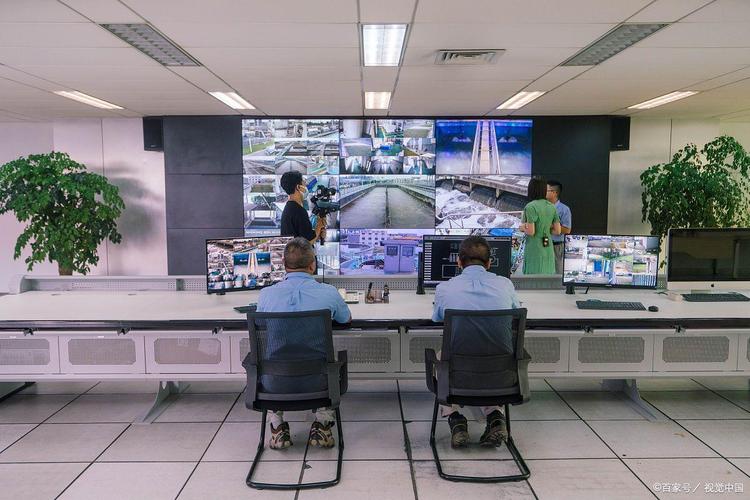
安全系统监控服务 构建主动防御的数字基石
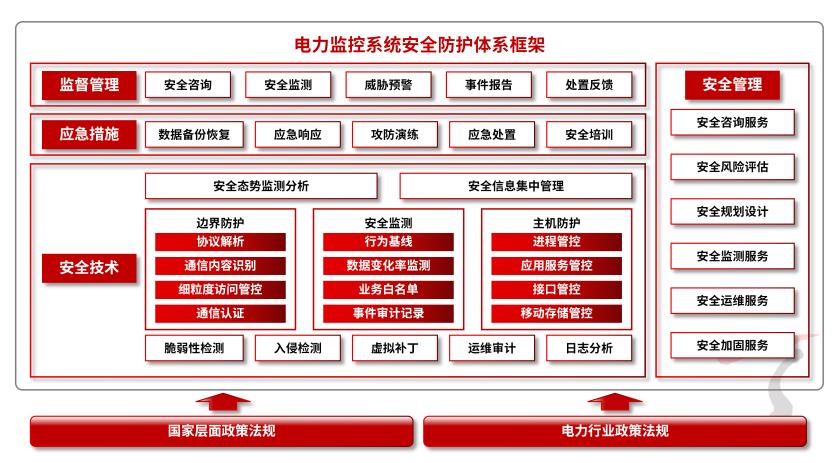
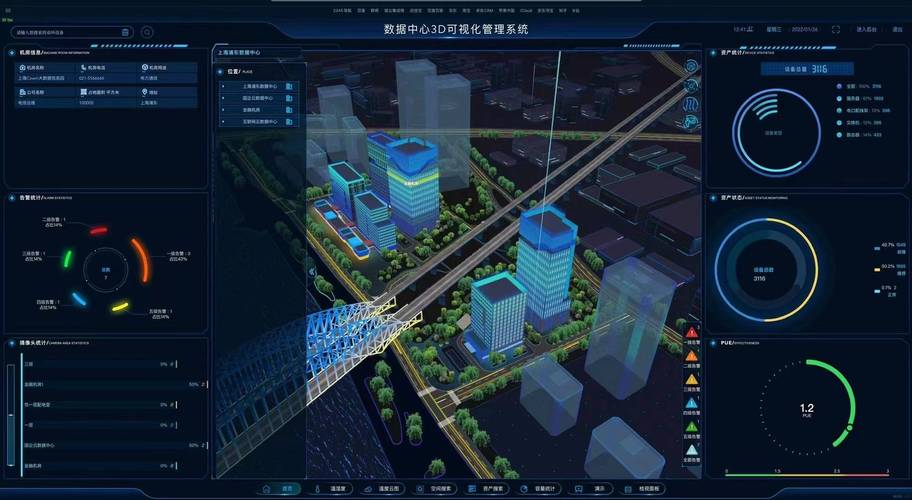
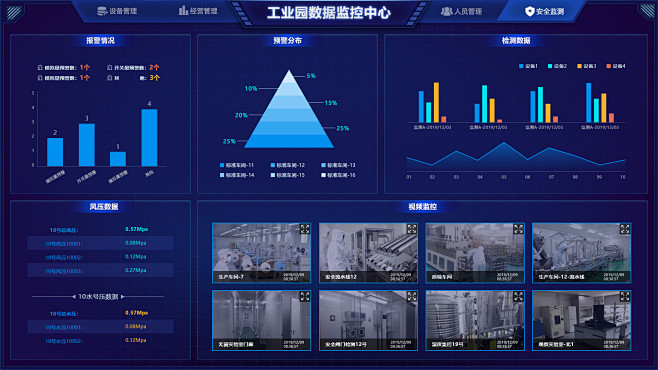
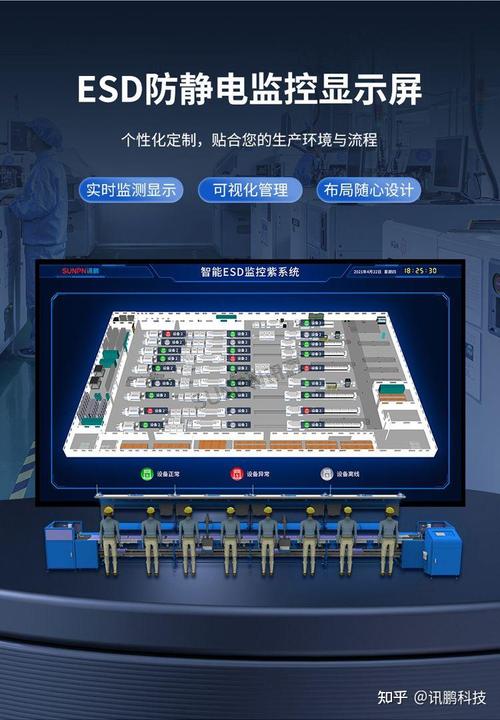
在当今高度互联的数字时代,安全系统监控服务已成为组织保障信息资产、维护业务连续性的核心防线。它不仅是对抗外部威胁的“眼睛”和“耳朵”,更是实现主动安全防御、快速响应事件的关键基础设施。本文将深入探讨安全系统监控服务的内涵、核心价值、典型运作机制以及未来发展趋势。\n\n一、什么是安全系统监控服务?\n\n安全系统监控服务并非单一的产品,而是一套集成了技术、流程和人员的综合性服务体系。它利用软件平台、传感器、日志采集工具等,对IT基础设施、网络流量、应用系统、物理环境(如机房、办公区)以及云环境进行7×24小时的持续监视与分析。其核心目标是及时发现异常行为、潜在攻击、系统故障或违规操作,并触发告警与响应流程,从而最小化安全风险与业务损失。\n\n二、安全系统监控服务的核心价值\n\n1. 主动发现威胁:突破传统被动防御的局限,通过实时数据分析与关联规则,在攻击造成实质性破坏前识别出异常信号,如异常登录、恶意软件通信、数据外泄企图等。\n2. 保障业务连续性:对关键系统与服务的可用性进行监控,快速定位故障根源,有效降低停机时间,确保核心业务稳定运行。\n3. 合规与审计支撑:满足等保2.0、GDPR、行业监管等对安全日志留存、事件审计与报告的要求,提供可追溯的证据链条。\n4. 提升响应效率:标准化告警分级与联动处置流程,缓解安全团队人力不足的压力,使事件从发现到遏制的时间大幅缩短。\n\n三、典型的安全监控服务架构与运作机制\n\n一套完整的安全系统监控服务通常包含以下层次:\n- 数据采集层:通过代理、探针、API接口等方式,采集网络流量(NetFlow)、系统日志、安全设备告警、应用性能指标等多源数据。\n- 分析处理层:利用规则引擎、关联分析、用户行为分析(UEBA)等技术,对海量数据进行清洗、归一化与威胁检测,模式识别。\n- 告警与响应层:根据预设策略产生分级告警,并通过短信、邮件、工单系统通知责任人。对于高危事件,可联动防火墙、终端检测响应(EDR)等设备进行自动化阻断。\n- 服务管理层的:安全监控服务中心(SOC)专家团队提供持续值守、事件研判、定期报告与优化建议,形成“监控-分析-响应-改进”的闭环。\n\n四、关键能力支撑\n\n为实现高效监控,安全系统监控服务需依托以下能力:\n- 可视化与仪表盘:综合态势大屏与自定义报表,直观呈现安全状态与关键指标。\n- 威胁情报集成:接入外部威胁情报源,提升对已知恶意IP、域名、漏洞的识别精准度。\n- 自动化与编排:利用SOAR(安全编排自动化与响应)工具,兼顾了效率与精准度,减少重复性人工操作,降低误报研判耗时。\n- 定制化策略:依据业务特点定义监控阈值、告警规则与白名单,避免告警疲劳。\n\n五、挑战与未来趋势\n\n面对日益复杂的高级持续性威胁(APT)和云原生环境,安全系统监控服务本身也在演进:\n- 云原生与混合环境监控:监控范围从传统数据中心延伸至公有云、容器与Kubernetes环境,并提供对API接口与微服务的细粒度可观测性。\n- AI与机器学习深化:利用AI模型实现低误报的异常检测与未知威胁发现,提升分析效率。\n- 服务化与托管式监控:中小组织更倾向于采用MSS(托管安全服务),通过订阅方式获得专业的7×24值守与分析能力,降低自建成本与人才压力。\n- 隐私保护与数据安全:在国际数据保护法规趋严的背景下,监控数据的采集、存储与访问将更注重合法性、最小化与脱敏处理。\n\n\n\n安全系统监控服务是组织安全体系从“被动事件响应”迈向“主动风险管理”的重要引擎。无论组织规模大小,构建适宜的监控服务体系、选择合适的内部团队与外部服务伙伴,不仅能及时发现迫在眉睫的威胁,更为数字化转型铺就了一条更具韧性的安全之路。审视自身系统基础设施与业务特性后选择监控项目与方案正在演变为必*需的能力而非选项。将安全监控上升为IT治理的一项长效机制时,组织才能真正让运转数据帮我们发现我们看不见的问题。实现从成本中心向业务赋能转换就会成为整个安全体系最长远的中台组件赋能层面首要构件。
如若转载,请注明出处:http://www.sbxctl.com/product/37.html
更新时间:2026-10-24 08:39:36